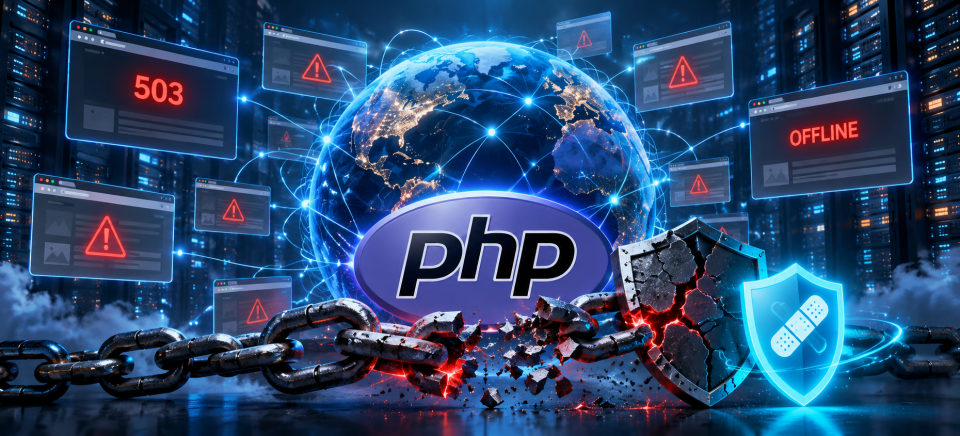

काठमाण्डौ । सरकारी सेवा लिन वेबसाइट खोल्दा नखुल्ने, अनलाइन पसलमा अर्डर रोकिने र समाचार पोर्टलमा पहुँच नहुने अवस्था एकैपटक ठूलो संख्यामा आयो भने के हुन्छ ? वेबसाइट सञ्चालनमा व्यापक प्रयोग हुने प्रोग्रामिङ भाषा पीएचपीमा भेटिएका दुई गम्भीर सुरक्षा कमजोरीले डिजिटल सेवाको सुरक्षाबारे यही प्रश्न उठाएका छन्।
यी कमजोरीका कारण केही देशका निकायले सावधानीस्वरूप वेबसाइट अस्थायी रूपमा बन्द गरेका छन्। नेदरल्यान्ड्स सरकारले अक्टोबर २१ मा आफ्ना केही वेबसाइट सम्भावित जोखिमबाट जोगाउन अफलाइन राखिएको पुष्टि गरेको छ। तर विश्वका तीन करोड वेबसाइट एकैपटक बन्द भएको वा सबैमा आक्रमण भएको पुष्टि छैन।
चिन्ताको मुख्य विषय वेबसाइट नखुल्नु मात्र होइन। कमजोर प्रणालीमा आक्रमणकारीले अनधिकृत कोड चलाउन, पहुँचभित्रका तथ्यांक पढ्न वा सेवा अवरुद्ध गर्न सक्ने जोखिम छ। अमेजन वेब सर्भिसेजको सुरक्षा सूचनाले पनि प्रभावित पीएचपी प्रणालीमा यस्ता सम्भावना रहेको स्पष्ट पारेको छ।
‘तीन करोड’को आँकडाले के जनाउँछ ?
प्रस्तुत बीबीसी रेडियो फोरसम्बन्धी विवरणमा साइबर सुरक्षा विज्ञ एलन वुडवर्डले करिब तीन करोड वेबसाइटको सम्भावित जोखिम उल्लेख गरेका छन्। यसलाई त्यति नै वेबसाइट ह्याक भइसकेको वा बन्द हुने निश्चित संख्याका रूपमा बुझ्न मिल्दैन।
साइबर सुरक्षा कम्पनी पालो आल्टो नेटवर्क्सले करिब दुई करोड २० लाख इन्टरनेटमा खुला पीएचपी इन्स्ट्यान्स पहिचान गरेको जनाएको छ। ‘इन्स्ट्यान्स’ र ‘वेबसाइट’ एउटै मापन होइनन्। एउटै सर्भरमा धेरै वेबसाइट हुन सक्छन् भने एउटै वेबसाइट चलाउन धेरै प्रणाली प्रयोग भएका हुन सक्छन्। त्यसैले फरक संस्थाका अनुमानलाई सीधै जोडेर प्रभावित वेबसाइटको संख्या निकाल्न मिल्दैन।
वास्तविक जोखिम सम्बन्धित प्रणालीको संस्करण, बनावट, बाह्य पहुँच र सुरक्षा अपडेट लागू भएको अवस्थाबाट निर्धारण हुन्छ।
के भेटियो पीएचपीमा ?
वेबसाइटमा फाराम भर्दा, खातामा लगइन गर्दा वा डाटाबेसबाट विवरण निकाल्दा पर्दापछाडि काम गर्ने प्रविधिमध्ये पीएचपी एक हो।
यसमा भेटिएका कमजोरीलाई CVE-2026-109618 र CVE-2026-109619 नाम दिइएको छ। दुवैको गम्भीरता अंक १० मध्ये ९.२ छ। निश्चित अवस्थामा लगइन नगरेको आक्रमणकारीले समेत प्रभावित सर्भरमा कोड चलाउन सक्ने भएकाले यी कमजोरीलाई गम्भीर मानिएको हो। पीएचपी परियोजनाले अक्टोबर २१ मा सुरक्षा संस्करण सार्वजनिक गरिसकेको छ।
तर कमजोरीको दुरुपयोग हुँदैमा आक्रमणकारीले हरेक अवस्थामा संस्थाको सम्पूर्ण नेटवर्क नियन्त्रण गर्छ भन्ने हुँदैन। सुरुको प्रभाव प्रभावित पीएचपी प्रक्रियाले पाएको पहुँच र अनुमतिमा निर्भर हुन्छ। त्यहाँबाट थप क्षति हुन सक्ने अवस्था संस्थाको सुरक्षा संरचनाले निर्धारण गर्छ।
दुई वर्षअघि संकेत भेटिँदा किन रोकिएन समस्या ?
पीएचपी फाउन्डेसनका अनुसार एउटा कमजोरीको प्रारम्भिक संकेत सन् २०२४ को सुरक्षा परीक्षणकै क्रममा भेटिएको थियो। तर त्यसबेला व्यावहारिक आक्रमणको स्पष्ट बाटो पहिचान भएको थिएन। समाधानका विकल्पले पुराना प्रणालीसँगको अनुकूलता र अन्य प्राविधिक समस्या सिर्जना गर्ने चिन्ता पनि थियो।
फाउन्डेसनले समाधानमा भएको ढिलाइलाई निर्णय प्रक्रिया र स्रोत अभावसँग जोडिएको ‘संरचनात्मक असफलता’ स्वीकार गरेको छ। पछि थप अनुसन्धानले जोखिमको वास्तविक गम्भीरता स्पष्ट बनाएपछि समाधानलाई उच्च प्राथमिकता दिइएको थियो।
एआईले जोखिम बढायो कि सुरक्षा बलियो बनायो ?
यो घटनाले कृत्रिम बुद्धिमत्ताको दोहोरो भूमिका देखाएको छ। एआईको सहयोगले अनुसन्धानकर्ताले जटिल कमजोरी पहिचान गर्न र त्यसको प्रभाव पुष्टि गर्न सकेका छन्। यही क्षमता आक्रमणकारीले प्रयोग गरेमा कमजोर प्रणालीमाथि दबाब पनि बढ्न सक्छ।
ओपनएआईले पीएचपीका कमजोरी समाधानका लागि अनुसन्धानकर्ता, विकासकर्ता र सुरक्षा प्रदायकबीच समन्वय गरेको जनाएको छ। यसले एउटा कम्पनीको वेबसाइट सुरक्षित राख्नसमेत धेरै संस्थाले प्रयोग गर्ने साझा सफ्टवेयरको सुरक्षा कति महत्वपूर्ण हुन्छ भन्ने देखाउँछ।
वेबसाइट सञ्चालकले अहिले के गर्ने ?
बेलायतको राष्ट्रिय साइबर सुरक्षा केन्द्रले इन्टरनेटबाट पहुँच हुने प्रणालीलाई प्राथमिकता दिँदै पीएचपी प्रयोग भएको ठाउँ पहिचान गर्न र सच्याइएको संस्करणमा अपडेट गर्न आग्रह गरेको छ। तत्काल अपडेट सम्भव नभए आधिकारिक अस्थायी सुरक्षा उपाय अपनाउनुपर्ने र ती पनि लागू गर्न नसकिए प्रणाली अफलाइन राख्ने विकल्प विचार गर्नुपर्ने उसको सुझाव छ।
पीएचपीले जारी गरेका सच्याइएका संस्करण ८.५.१२, ८.४.२७, ८.३.३६ र ८.२.३५ हुन्। सम्बन्धित शाखा प्रयोग गर्नेले उपयुक्त सुरक्षा अपडेट लागू गर्नुपर्छ। पीएचपी परियोजनाले पूर्ण समाधानका लागि अपडेट नै आवश्यक रहेको जनाएको छ।
होस्टिङ कम्पनीमार्फत वेबसाइट चलाउने संस्थाले आफ्नो साइटमा प्रयोग भएको पीएचपी र सुरक्षा अपडेटको अवस्था पुष्टि गर्नुपर्छ। वेबसाइटको बाहिरी स्वरूप वा सामग्री व्यवस्थापन प्रणाली मात्र अपडेट गरेर सर्भरको पीएचपी पनि सुरक्षित भयो भन्ने अनुमान गर्नु हुँदैन। अन्य उपकरण वा सफ्टवेयरभित्र समावेश पीएचपीका लागि सम्बन्धित उत्पादकको अपडेट छुट्टै जाँच्न नेदरल्यान्ड्सको एनसीएससीले सुझाएको छ।
वेबसाइट ठप्प भए सेवा कसरी चलाउने ?
ठूलो अवरोध आए संस्थाका लागि पहिलो आवश्यकता सेवा निरन्तरताको तयारी हुन्छ। वैकल्पिक सम्पर्क नम्बर, आधिकारिक सूचना च्यानल र अत्यावश्यक कामका लागि अस्थायी प्रक्रिया पहिल्यै तय भए ग्राहकको अन्योल घटाउन सकिन्छ।
अनलाइन कारोबार गर्ने संस्थाले विशेषगरी अधुरा अर्डर र भुक्तानीको हिसाब मिलाउनुपर्छ। प्रयोगकर्ताले पनि भुक्तानी अड्किएमा स्थिति पुष्टि नगरी पटकपटक रकम पठाउनु हुँदैन। सेवा बन्द भएको बहानामा आउने अपरिचित लिंकबाट लगइन गर्न वा गोप्य विवरण दिनुभन्दा आधिकारिक माध्यमबाट जानकारी लिनु उपयुक्त हुन्छ।
नेपालका सरकारी निकाय, अनलाइन व्यवसाय र समाचार पोर्टलका लागि पनि यो आफ्नो प्रणाली जाँच्ने विषय हो। यद्यपि नेपालसहित विश्वभर करोडौं सरकारी वेबसाइट बन्द भएको दाबी पुष्टि गर्ने आधार भेटिएको छैन। सावधानीका लागि वेबसाइट बन्द गर्नु, प्राविधिक कारणले सेवा अवरुद्ध हुनु र ह्याक हुनु तीन फरक अवस्था हुन्।
यस घटनाले उठाएको बहस अब वेबसाइट कहिले खुल्छ भन्नेमा मात्र सीमित छैन। दैनिक कारोबार र सार्वजनिक सेवा निर्भर रहेको साझा प्रविधिमा कमजोरी भेटिँदा त्यसलाई कति छिटो सच्याउन सकिन्छ र सेवा रोकिँदा विकल्प कति तयार छ भन्ने प्रश्न पनि उत्तिकै महत्वपूर्ण बनेको छ।



प्रतिक्रिया
0 प्रतिक्रियाअहिलेसम्म कुनै प्रतिक्रिया छैन। पहिलो प्रतिक्रिया तपाईंको हुन सक्छ।