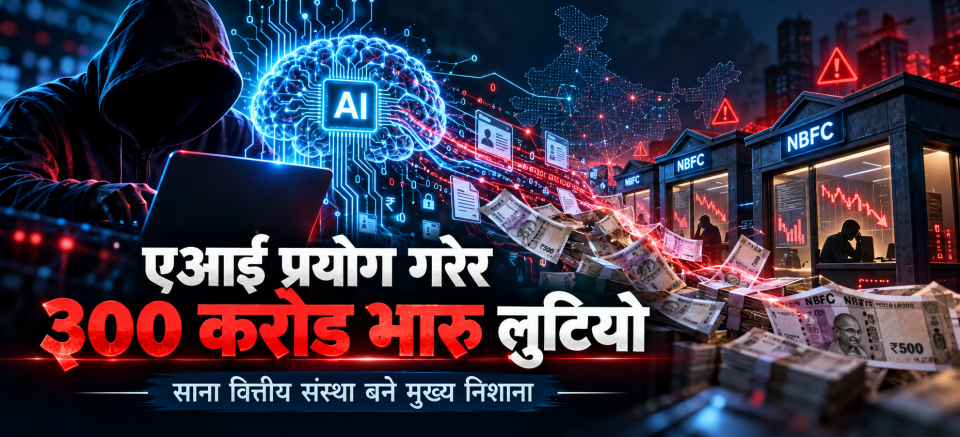

काठमाण्डौ । आर्टिफिसियल इन्टेलिजेन्स (एआई) को प्रयोग गर्दै भारतका साना गैरबैंकिङ वित्तीय कम्पनीहरू (एनबीएफसी) माथि श्रृंखलाबद्ध साइबर हमला भएको छ। पछिल्लो करिब दुई महिनामा मात्रै साइबर अपराधीहरूले यस्ता संस्थाबाट करिब ३०० करोड भारतीय रुपैयाँ चोरी गरेको भारतीय सञ्चारमाध्यमले जनाएका छन्।
साइबर हमलाको मुख्य निशानामा तुलनात्मक रूपमा कमजोर साइबर सुरक्षा संरचना भएका साना वित्तीय कम्पनी परेका छन्। विशेषगरी करिब १ हजार करोड भारु वा सोभन्दा कम कारोबार भएका संस्थाहरू बढी प्रभावित भएको बताइएको छ।
यो प्रकरणमा हालसम्म भारतभर करिब १५० वटा उजुरी वा एफआईआर दर्ता भइसकेका छन्। पछिल्लो डेढ महिनायता यस्ता आक्रमण अस्वाभाविक रूपमा बढेको र केही संस्थामाथि पटकपटक हमला भएको अनुसन्धानमा संलग्न स्रोतलाई उद्धृत गर्दै इकोनोमिक टाइम्सले जनाएको छ।
एउटै कम्पनीबाट दुईपटकमा झण्डै १५ करोड चोरी
दिल्लीस्थित एउटा एनबीएफसीमाथि मात्रै छोटो अवधिमा दुईपटक साइबर आक्रमण भएको छ। पहिलो आक्रमणमा कम्पनीले करिब ७.५ करोड भारु गुमाएको थियो भने केही दिनपछि पुनः भएको आक्रमणमा थप ७.२५ करोड भारु चोरी भएको जनाइएको छ।
यस घटनापछि भारतीय साइबर सुरक्षा निकायहरूले साना वित्तीय संस्थालाई तत्काल आफ्नो साइबर सुरक्षा प्रणाली अपग्रेड गर्न र नियमित सुरक्षा परीक्षण गर्न सुझाव दिएका छन्।
अक्टोबर १५ सम्मको तथ्याङ्कअनुसार भारतीय केन्द्रीय बैंक रिजर्भ बैंक अफ इन्डिया (आरबीआई) मा ८ हजार ५०२ एनबीएफसी दर्ता छन्।
चिनियाँ ह्याकिङ प्लेटफर्मको कनेक्सन
केही घटनाको अनुसन्धान पूरा हुँदा हमलामा CyberStrike नामको चिनियाँ ह्याकिङ प्लेटफर्मको प्रयोग भएको देखिएको रिपोर्टमा उल्लेख छ।
अनुसन्धानकर्ताहरूले CyberStrike सँगै Artex नामको अर्को चिनियाँ एआई टुलकिटसमेत प्रयोग भएको आशंका गरेका छन्। त्यस्तै, DeepSeek, Alibaba को Qwen, Moonshot को Kimi र Zhipu को GLM जस्ता ओपन–सोर्स एआई मोडल प्रयोग गरेर वित्तीय संस्थालाई निशाना बनाउने प्रयास भइरहेको अनुसन्धानकर्ताको दाबी छ।
यस्ता गतिविधि भारतमा मात्रै सीमित नरहेको र जापान तथा दक्षिण कोरियाका कम्पनीसमेत निशानामा परेको जनाइएको छ।
रिपोर्टअनुसार Artex प्रयोग गरेर विश्वभर २ हजार २५० भन्दा बढी संस्था निशानामा परिसकेका छन् भने प्रत्येक महिना हजारौँ शंकास्पद लगइन प्रयास हुने गरेका छन्।
पहिला १०–१२ दिन रेकी त्यसपछि आक्रमण
साइबर अपराधीले कुनै वित्तीय संस्थामा आक्रमण गर्नुअघि करिब १० देखि १२ दिनसम्म त्यस संस्थाको प्रणाली र कार्यप्रणाली अध्ययन गर्ने गरेको अनुसन्धानले देखाएको छ।
उनीहरूले संस्थाको सिस्टममा रहेको कमजोरी पत्ता लगाउने, पहुँच भएका आईडी तथा प्रयोगकर्ताको विवरण संकलन गर्ने र त्यसपछि मात्रै आक्रमण गर्ने गरेका छन्।
विशेषज्ञहरूका अनुसार कतिपय साना वित्तीय संस्थालाई आफूले कस्तो साइबर पूर्वाधार राख्नुपर्छ र कति अवधिमा सुरक्षा अडिट गर्नुपर्छ भन्नेबारेसमेत पर्याप्त जानकारी नहुँदा जोखिम थप बढेको छ।
एआईले ठगीलाई झन् विश्वसनीय बनायो
यस प्रकारको साइबर अपराधमा एआईको प्रयोगले ठगीलाई अझ विश्वसनीय बनाइदिएको छ।
साइबर सुरक्षा कम्पनी Cyble का कार्यकारी उपाध्यक्ष मन्दर पाटिलका अनुसार ठगी गर्ने व्यक्तिले ग्राहकको नाम, ऋण लिएको संस्थाको नाम र ऋण रकमजस्ता विवरण थाहा पाएपछि फोन गर्ने व्यक्ति वास्तविक संस्थाबाटै सम्पर्कमा आएको जस्तो देखिन सक्छ।
त्यसपछि लार्ज ल्याङ्ग्वेज मोडल (एलएलएम) प्रयोग गरेर हिन्दी, तमिल वा अन्य स्थानीय भाषामा स्वाभाविक संवादको स्क्रिप्ट तयार गरी ग्राहकलाई झुक्याउन सकिने उनले बताएका छन्।
यसले परम्परागत फिसिङ र फोन ठगीलाई थप परिष्कृत बनाइदिएको छ।
नेपालका वित्तीय संस्थाका लागि पनि चेतावनी
भारतमा देखिएको पछिल्लो घटनाले नेपालका बैंक तथा वित्तीय संस्था, लघुवित्त, सहकारी र डिजिटल भुक्तानी सेवा प्रदायकका लागि समेत साइबर सुरक्षा थप संवेदनशील विषय बनेको संकेत गर्छ।
वित्तीय कारोबार डिजिटल माध्यममा केन्द्रित हुँदै जाँदा कमजोर पासवर्ड, पुरानो सफ्टवेयर, नियमित सुरक्षा अडिटको अभाव र कर्मचारी तहमा कमजोर साइबर सचेतनाले ठूलो वित्तीय क्षतिको जोखिम निम्त्याउन सक्छ।
विशेषगरी साना संस्थाले साइबर सुरक्षालाई खर्चको विषयभन्दा पनि सञ्चालन जोखिम व्यवस्थापनको अनिवार्य हिस्साका रूपमा लिनुपर्ने आवश्यकता भारतमा देखिएको पछिल्लो घटनाले उजागर गरेको छ।



प्रतिक्रिया
0 प्रतिक्रियाअहिलेसम्म कुनै प्रतिक्रिया छैन। पहिलो प्रतिक्रिया तपाईंको हुन सक्छ।