
काठमाण्डौ । केही दिनअघि ७२ वटा ब्रोकरको डेटा सेन्टरका रूपमा रहेको डेटा हब प्रालिमा समस्या देखिँदा नेपाल स्टक एक्सचेञ्ज (नेप्से) को कारोबार प्रभावित भयो। समस्या समाधान भएपछि नेप्सेले असोज ६ गतेदेखि कारोबार पूर्ववत् सञ्चालन हुने सूचना जारी गरेको थियो। त्यसको केही दिनमै चार लाख ६२ हजारभन्दा बढी नेपालीको संवेदनशील विवरण बिक्रीमा राखिएको दाबी सार्वजनिक भएपछि एउटा गम्भीर प्रश्न उठेको छ- के यी दुई घटनाबीच कुनै सम्बन्ध छ ?
अहिलेसम्म उपलब्ध विवरणले त्यस्तो सम्बन्ध पुष्टि गर्दैन। नेप्सेले टीएमएससँग जोडिएको घटनालाई डेटा हबमा देखिएको प्राविधिक समस्या भनेको थियो। अर्कोतर्फ, आफूलाई ‘३आर३बीयू५’ (3r3bu5) नामले चिनाउने व्यक्तिले सरकारी पोर्टलमा अनधिकृत पहुँच बनाएर नागरिकको विवरण निकालेको दाबी गरेको छ। उसले ब्रोकर, टीएमएस, डेटा हब वा नेप्सेको प्रणालीबाट डेटा लिएको उल्लेख गरेको छैन। दुवै घटनालाई एउटै साइबर आक्रमणको परिणाम मान्न अहिले आधार छैन। तर, शंका गर्ने ठाउँ भने प्रशस्त छ । कारण ह्याकरले सरकारसँग सम्बन्धित पोर्टलबाटै ती डेटामा पहुँच बनाएको स्पष्ट पारेको छ ।

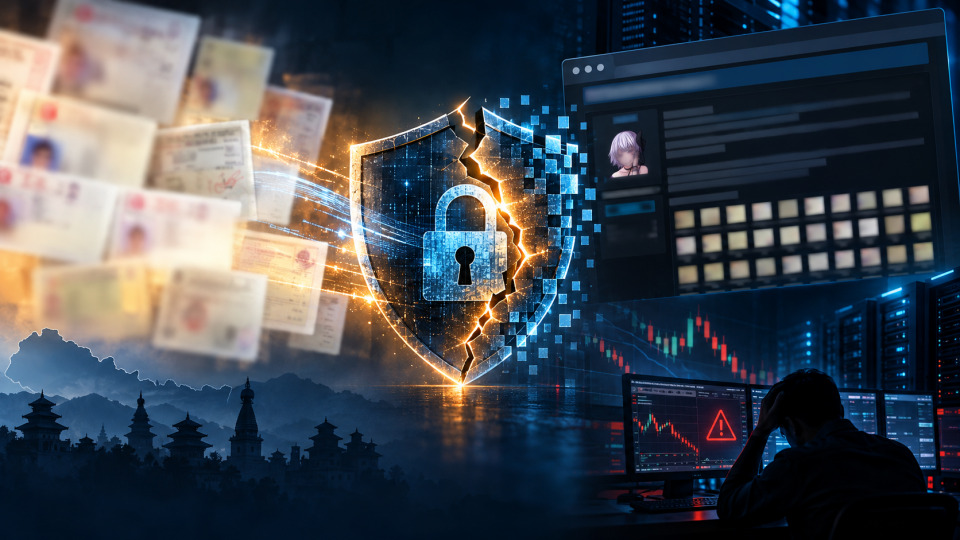
तर ह्याकरको दाबी आफैँमा गम्भीर छ। बिहीबार डार्क वेबको एक फोरममा राखिएको पोस्टमा उसले करिब ६ जीबी डेटा आफूसँग रहेको र त्यसमा चार लाख ६२ हजार हाराहारी नेपालीको व्यक्तिगत विवरण समावेश भएको जनाएको छ। सर्वसाधारणसँगै सार्वजनिक रूपमा चिनिएका व्यक्तिको विवरण पनि रहेको उसको दाबी छ। उक्त डेटा करिब एक हजार अमेरिकी डलरमा बेच्ने प्रस्तावसमेत पोस्टमा गरिएको छ।
दाबीको नमुनाका रूपमा सार्वजनिक गरिएको भनिएको फाइलमा नेपाली नागरिकता र राहदानीका तस्बिर देखिने जानकारी प्राप्त भएको छ। संलग्न स्क्रिनसटमा पनि त्यस्ता कागजातका थम्बनेल देखिन्छन्। यद्यपि, त्यसबाट दाबी गरिएको सम्पूर्ण डेटा वास्तविक हो, चार लाख ६२ हजार अलग व्यक्तिको हो वा कुन प्रणालीबाट प्राप्त भयो भन्ने पुष्टि हुँदैन। नमुना कागजात देखिनु र पूरा डेटासेटको स्रोत प्रमाणित हुनु फरक कुरा हुन्।
यही कारण टीएमएस समस्याबारे उठेको प्रश्नको उत्तर प्राविधिक अनुसन्धानबाट मात्र आउन सक्छ। डेटा हबमा के समस्या देखिएको थियो, त्यस अवधिमा अनधिकृत पहुँचको संकेत भेटिएको थियो कि थिएन र ह्याकरले देखाएको कागजात कुन प्रणालीमा सङ्कलित थिए भन्ने विषय सम्बन्धित निकायले स्पष्ट पार्नुपर्ने भएको छ। सरकारी पोर्टलबाट विवरण चुहिएको दाबीबारे पनि स्वतन्त्र जाँच आवश्यक छ।
नागरिकता र राहदानीका प्रतिलिपि दुरुपयोग हुँदा झुटा पहिचान, वित्तीय ठगी र व्यक्तिका नाममा अनधिकृत आवेदन दिने जोखिम रहन्छ। त्यसैले दाबीको सत्यता जाँचसँगै नमुना फाइलमा देखिएका व्यक्तिको विवरण थप फैलिन नदिनु पनि उत्तिकै जरूरी छ।



प्रतिक्रिया
0 प्रतिक्रियाअहिलेसम्म कुनै प्रतिक्रिया छैन। पहिलो प्रतिक्रिया तपाईंको हुन सक्छ।