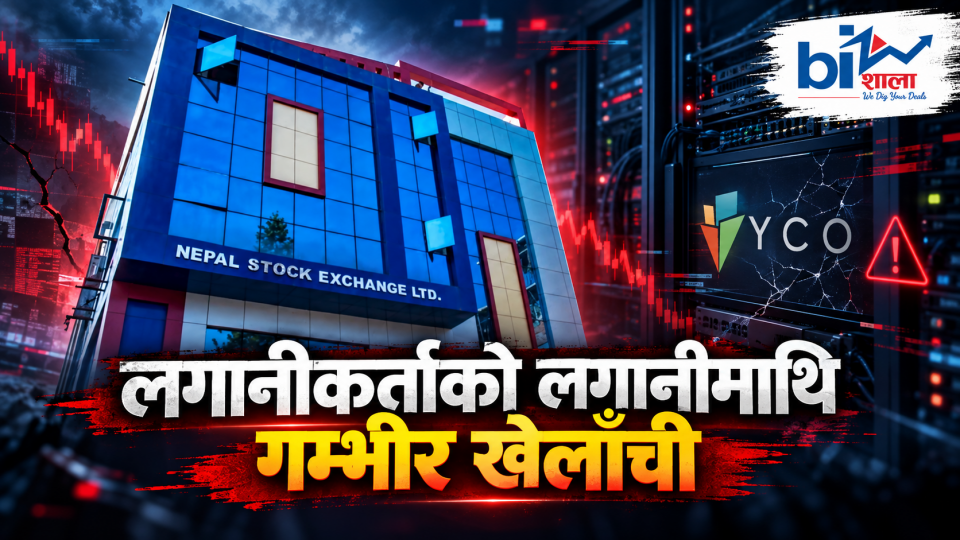

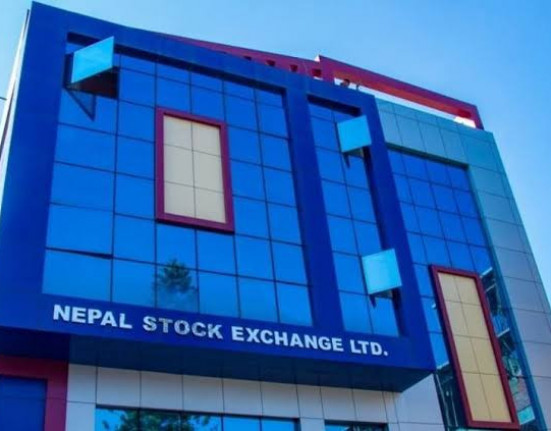
काठमाडौं। नेपाल स्टक एक्सचेन्ज (नेप्से)मा सोमबार नियमित सेयर कारोबार नै बन्द गर्नुपर्ने गरी देखिएको समस्यालाई ‘साइबर आक्रमणको प्रयास’ भनेर गरिएको प्रारम्भिक व्याख्यामाथि गम्भीर प्रश्न उठेको छ।
डेटा हब र नेप्सेको कारोबार व्यवस्थापन प्रणाली (टीएमएस) हेर्ने भेन्डर कम्पनी वाइकोले ह्याकरहरूले प्रणालीमा आक्रमणको प्रयास गरेको र लगानीकर्ताको संवेदनशील विवरण सुरक्षित राख्न बजार बन्द गर्नुपरेको दाबी गरेका छन्। उनीहरूका आधिकारिक पत्रमा समेत साइबर सुरक्षा जोखिमलाई समस्याको प्रमुख कारणका रूपमा प्रस्तुत गरिएको छ।
तर वाइको, डेटा हब र नेप्सेसम्बद्ध उच्च स्रोतहरूले भने सोमबार देखिएको समस्या अचानक उत्पन्न नभएको दाबी गरेका छन्। स्रोतका अनुसार प्रणालीमा शुक्रबारदेखि नै समस्या देखिन थालेको थियो। त्यसलाई समयमै पहिचान गरी समाधान गर्न गम्भीर पहल नगरिँदा सोमबार कारोबार नै बन्द गर्नुपर्ने अवस्था आएको हो।
यसले साइबर आक्रमणको त्रास देखाएर नेप्से, वाइको, डेटा हब र सम्बन्धित ब्रोकरहरूको प्राविधिक कमजोरी तथा लापरबाही लुकाउन खोजिएको त होइन भन्ने प्रश्न जन्माएको छ।

शुक्रबारदेखिको समस्या सोमबारसम्म किन लुकाइयो ?
स्रोतका अनुसार शुक्रबार नै समस्या देखिएपछि त्यसको कारण पत्ता लगाउन तत्काल ‘रुट कज एनालाइसिस’ गरिनुपर्थ्यो। प्रणालीका लग, फायरवेल गतिविधि, सर्भरको अवस्था, नेटवर्क ट्राफिक र स्टोरेज प्रणालीको परीक्षण गरी जोखिम नियन्त्रण गर्न सकिन्थ्यो।
तर समस्या समाधानका लागि समयमै प्रभावकारी कदम नचालिँदा सोमबार ७२ वटा ब्रोकर कम्पनीको कारोबार प्रणाली प्रभावित भयो। अन्ततः सम्पूर्ण बजारकै कारोबार रोकियो।
लाखौँ लगानीकर्तासँग प्रत्यक्ष जोडिएको प्रणालीमा शुक्रबारदेखि समस्या देखिँदा पनि त्यसको समाधान नभएर सोमबार बजार बन्द हुनुलाई सामान्य प्राविधिक समस्या मात्र मान्न नसकिने स्रोतहरूको तर्क छ।
मालवेयर होइन, हार्डवेयर वा फायरवेलको समस्या ?
उच्च स्रोतले समस्याको मूल कारण मालवेयर वा ह्याकरको आक्रमण नभई हार्डवेयर तथा नेटवर्क पूर्वाधारको कमजोरी हुन सक्ने दाबी गरेको छ।
फायरवेल सर्भरमा आएको गम्भीर खराबी, नेटवर्क स्विच, स्टोरेज डिभाइस वा अन्य हार्डवेयरमा उत्पन्न समस्याले सेवा अवरुद्ध भएको हुन सक्ने स्रोतको भनाइ छ। त्यस्तै, प्रणाली सञ्चालनका लागि प्रयोग गरिएको सफ्टवेयर भर्चुअलाइजेसनमा आएको खराबीलाई समेत सम्भावित कारणका रूपमा हेरिएको छ।
ब्रोकरहरूलाई टीएमएस उपलब्ध गराउँदा निर्माण गर्नुपर्ने न्यूनतम सूचना–प्रविधि पूर्वाधार, ब्याकअप प्रणाली, विपद् पुनःस्थापना संयन्त्र र सुरक्षा तहमा सम्झौता गरिएको हुन सक्ने आशंका पनि उठेको छ।
यदि यस्तो हो भने, ‘साइबर आक्रमणको प्रयास’ भन्ने कारण देखाएर प्रणाली निर्माण र सञ्चालनमा भएको कमजोरी ढाकछोप गर्न खोजिएको मान्नुपर्ने हुन्छ।
साइबर आक्रमण कि रेन्समवेयर ? जिम्मेवार निकाय नै अनभिज्ञ
अहिलेसम्म जिम्मेवार निकायले समस्या साइबर आक्रमण, मालवेयर वा रेन्समवेयरमध्ये केका कारण उत्पन्न भएको हो भन्ने स्पष्ट र प्रमाणित विवरण सार्वजनिक गरेका छैनन्।
प्रणालीमा शंकास्पद गतिविधि देखिनु, मालवेयर भेटिनु, अनधिकृत पहुँचको प्रयास हुनु र रेन्समवेयर आक्रमण हुनु प्राविधिक रूपमा फरक विषय हुन्। तर सम्बन्धित पक्षहरूले यी शब्दलाई स्पष्ट आधारबिना एउटै अर्थमा प्रयोग गरिरहेको देखिन्छ।
साइबर आक्रमण भएको हो भने आक्रमणको समय, स्रोत, प्रकृति, प्रभावित सर्भर, प्रवेशबिन्दु र क्षतिको विवरण सार्वजनिक हुनुपर्छ। रेन्समवेयर आक्रमण भएको हो भने प्रणाली इन्क्रिप्ट भएको, फिरौती मागिएको वा डेटा लक गरिएको प्रमाण हुनुपर्छ।
यीमध्ये कुनै तथ्य सार्वजनिक नगरी ‘ह्याकिङ प्रयास’ मात्र भनिनुले घटनाको वास्तविकता लुकाइएको आशंका थप बलियो बनाएको छ।
ब्रोकरको टीएमएस बिग्रिँदा नेप्सेको प्रणाली किन बन्द भयो ?
घटनाले जन्माएको सबैभन्दा गम्भीर प्रश्न हो—समस्या डेटा हबमा राखिएका ७२ ब्रोकरका टीएमएस सर्भरमा मात्र थियो भने नेप्सेको सम्पूर्ण कारोबार प्रणाली नै किन बन्द गर्नुपर्यो?
ब्रोकरको टीएमएस र नेप्सेको मुख्य कारोबार प्रणालीबीच सुरक्षा र पहुँचका विभिन्न तह रहने व्यवस्था गरिएको हुन्छ। ब्रोकरहरूले टीएमएस सञ्चालन गर्दा पनि नेप्सेसँगको प्रणालीगत सम्पर्कमा सुरक्षा मापदण्ड पालना गर्ने सम्झौता गरेका हुन्छन्।
तीन–चार तहको सुरक्षा, गतिलो फायरवेल र पृथक् पहुँच नियन्त्रण रहेको दाबी सत्य हो भने ब्रोकरतर्फको समस्याले नेप्सेको मूल प्रणालीलाई तत्काल जोखिममा पार्नुपर्ने अवस्था कसरी आयो? कि दाबी गरिएअनुसारका सुरक्षा तह प्रभावकारी नै थिएनन्?
यदि ७२ ब्रोकरको सेवा रोकिँदा पूरै बजार बन्द गर्नुपर्छ भने प्रणालीमा वैकल्पिक व्यवस्था, ब्याकअप र व्यावसायिक निरन्तरताको योजना कहाँ थियो भन्ने प्रश्नसमेत उठेको छ।
कमसल कामको परिणाम कि संस्थागत मिलेमतो ?
स्रोतहरूले अहिलेको संकटलाई कुनै एक दिनको आकस्मिक घटनाभन्दा पनि विगतमा गरिएको कमसल पूर्वाधार निर्माण र कमजोर प्रणाली सञ्चालनको परिणामका रूपमा व्याख्या गरेका छन्।
नेप्से, वाइको, डेटा हब र ब्रोकरहरूले आ–आफ्नो जिम्मेवारी इमानदारीपूर्वक पूरा गरेका थिए भने एउटै समस्याका कारण सम्पूर्ण बजार ठप्प हुने अवस्था आउन नहुने उनीहरूको तर्क छ।
यस घटनामा कुन पक्षको कमजोरी थियो, कसले समस्या समयमै जानकारी गराएन, कसले सुरक्षा मापदण्ड पालना गरेन र बजार बन्द गर्ने निर्णय कुन प्राविधिक प्रतिवेदनका आधारमा गरियो भन्ने विषय सार्वजनिक हुन आवश्यक छ।
शक्तिशाली छानबिन समिति गठन गर्न माग
लाखौँ लगानीकर्ताको सम्पत्ति र संवेदनशील विवरण जोडिएको घटनालाई सम्बन्धित कम्पनीहरूकै स्पष्टीकरणमा सीमित गर्नु गम्भीर भूल हुने विज्ञहरूको भनाइ छ।
घटनाको सत्यतथ्य पत्ता लगाउन सूचना–प्रविधि तथा साइबर सुरक्षाविज्ञसहितको स्वतन्त्र र अधिकारसम्पन्न छानबिन समिति तत्काल गठन गर्नुपर्ने माग उठेको छ। समितिले सर्भर लग, नेटवर्क ट्राफिक, फायरवेल रिपोर्ट, सिस्टम अलर्ट, ब्याकअप अवस्था र सम्बन्धित पक्षबीच भएका सम्झौताको फरेन्सिक परीक्षण गर्नुपर्ने देखिन्छ।
प्राविधिक तथ्य सुरक्षित राखिएको अवस्थामा घटनाको वास्तविक कारण पत्ता लगाउन धेरै समय नलाग्ने विज्ञहरू बताउँछन्।
अब नेप्सेले ‘साइबर आक्रमणको प्रयास’ भन्ने अस्पष्ट उत्तर दिएर मात्र उन्मुक्ति पाउन सक्दैन। उसले प्राविधिक प्रमाणसहित वास्तविकता सार्वजनिक गर्नुपर्छ- आक्रमण भएको हो भने कसरी भयो, नभएको हो भने बजार बन्द गराउने हदसम्मको लापरबाही कसले गर्यो ?
नेपालको पुँजीबजार कसैको परीक्षणस्थल होइन। लाखौँ लगानीकर्ताको विश्वासमाथि भएको यस्तो खेलमा जिम्मेवार पक्ष पहिचान गरी कारबाही नभएसम्म ‘साइबर आक्रमण’को कथा आफैँमा अर्को शंकाको विषय बनिरहनेछ।


प्रतिक्रिया
0 प्रतिक्रियाअहिलेसम्म कुनै प्रतिक्रिया छैन। पहिलो प्रतिक्रिया तपाईंको हुन सक्छ।