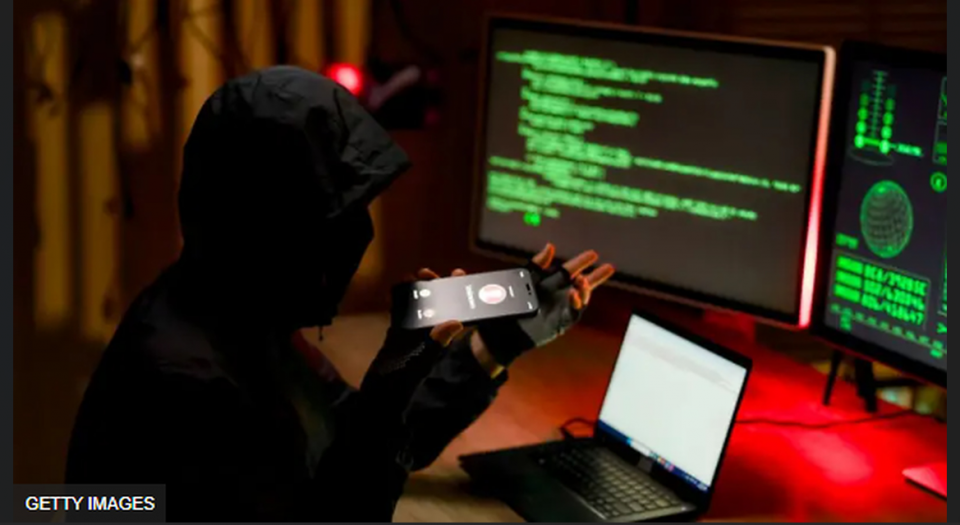

बैंकिङ प्रणाली अहिले ठूलो साइबर चुनौतीको सामना गरिरहेको छ। एकतिर आर्टिफिसियल इन्टेलिजेन्स (एआई) ले सुसज्जित ह्याकरहरू छन् भने अर्कोतिर बैंकहरूका आईटी टोलीहरू। दुवै पक्षबीचको यो प्रतिस्पर्धा कस्तो देखिन्छ भने कसले पहिले हतियार निकाल्छ भन्ने जस्तै।
विशेषज्ञहरूका अनुसार एआईले दिएको ‘मेसिनको गति’ नै यसको मुख्य कारण हो। नयाँ भेद्यता (vulnerability) हरू एआईले पहिलेभन्दा धेरै छिटो पत्ता लगाउँदै छ, जुन पहिले मानिस वा मेसिनले खोज्न सक्दैनथ्यो।
जाभाको नयाँ खतरा
क्लाउडसेकका सह-संस्थापक तथा सीईओ राहुल सासीले चेतावनी दिएका छन् कि जाभामा ‘जाभा टु शेल’ नामको नयाँ भेद्यता देखिएको छ। बैंकहरूका धेरैजसो प्रणाली जाभामा चल्ने भएकाले यसले पुराना प्राविधिक प्रणालीलाई विशेष असर पार्न सक्छ। भारतको बैंकिङ प्रणाली पनि यसबाट प्रभावित हुन सक्ने उनी बताउँछन्।
उनी भन्छन्, “हामीले देखेका सेवा अवरुद्ध हुने घटनाहरू अचानक वा बिनाकारण होइनन्। धेरैजसो साइबर आक्रमणसँग जोडिएका छन्।”
ब्रीचएक्सका संस्थापक राजशेखर पुल्लाबतलाले पनि यसलाई समर्थन गर्दै भने, “धेरै पटक सेवा बन्द हुने घटनालाई सामान्य प्राविधिक समस्या भनेर छाडिन्छ। तर ती मध्ये धेरै साइबर आक्रमणकै कारण हुन्छन्, जहाँ ह्याकर प्रणालीभित्र पस्न नसके पनि प्रणाली नै बन्द गराइदिन्छन्। सफल आक्रमणहरू त धेरै शान्त रूपमा हुन्छन्।”
एआई किन यति खतरनाक बन्यो?
पहिले गम्भीर भेद्यता ठीक गर्न २४ घण्टा समय दिइन्थ्यो। मध्यम खतरामा एक महिनासम्म समय मिल्थ्यो। तर अहिले मध्यम खतरामा पनि २४ घण्टा निकै लामो समय हो। एआईको सहयोगले ह्याकरले त्यही भेद्यताको फाइदा तुरुन्तै उठाउन सक्छ।
राजशेखरका अनुसार पछिल्ला २० वर्ष साइबर सुरक्षा आक्रमण पत्ता लगाउनेमा केन्द्रित रह्यो। तर एआई प्रयोग गर्ने आक्रमणकारीहरूले पहिले कहिल्यै नदेखिएका भेद्यता खोज्न सक्छन्। त्यसैले सुरक्षा प्रणालीले पनि आक्रमण पत्ता लगाउनेबाट अगाडि बढेर भेद्यता खोज्ने काम गर्न थाल्नुपर्छ।
गति नै सबैभन्दा ठूलो चुनौती
विशेषज्ञहरूका अनुसार वास्तविक प्रतिस्पर्धा यस कुरामा छ कि बैंकहरूले आफ्नो प्रणाली कति छिटो जोगाउन सक्छन् र ह्याकरले कति छिटो छिर्न सक्छन्। एआईले यो समय अन्तर धेरै कम गरिदिएको छ।
धेरै बैंकहरू अझै पनि २० वर्ष पुरानो सुरक्षा प्रविधि प्रयोग गरिरहेका छन्। एआईले सुसज्जित ह्याकरहरू ठ्याक्कै यस्तै पुराना प्रणाली खोजिरहेका हुन्छन्।
ब्रीचएक्स जिरो-डे ल्याब्सले ठूला सफ्टवेयरहरूमा १७०० भन्दा बढी जिरो-डे भेद्यता पत्ता लगाएको दाबी गरेको छ। तर पछिल्ला चार महिनामा तीमध्ये जम्मा ११ वटा मात्र ठीक भए। एआई मेसिनको गतिमा भेद्यता खोजिरहेको छ भने संसार अझै पनि मानिसको गतिमा तिनलाई ठीक गरिरहेको छ।
ग्राहकहरूले के गर्नुपर्छ?
राजशेखरको सल्लाह छ:
-एउटा मात्र बैंक खाता र एउटा डेबिट कार्डमा निर्भर नरहनुहोस्।
-अर्को बैंकमा खाता खोलेर एक-दुई महिनाको खर्च चलाउन पुग्ने पैसा राख्नुहोस्।
-वर्षको अन्त्यमा छुट्टीको समय बढी जोखिमपूर्ण हुने भएकाले अहिले नै यस्तो व्यवस्था मिलाउनु राम्रो हुन्छ।
राहुल सासी भन्छन्, “सुरक्षा र प्राविधिक संरचना बलियो बनाउने अहिले नै सबैभन्दा सही समय हो। बैंकहरूले भेद्यतालाई पहिलेभन्दा धेरै छिटो ठीक गर्नुपर्छ।”
एआई खलनायक होइन। जुन शक्तिले यसले भेद्यता खोज्न सक्छ, त्यही शक्तिले तिनलाई ठीक पनि गर्न सक्छ। तर बचाव पनि मेसिनको गतिमै गर्नुपर्ने चुनौती अहिले बैंकिङ क्षेत्रसामु खडा भएको छ।
(स्रोत: बीबीसी हिन्दी)


प्रतिक्रिया
0 प्रतिक्रियाअहिलेसम्म कुनै प्रतिक्रिया छैन। पहिलो प्रतिक्रिया तपाईंको हुन सक्छ।