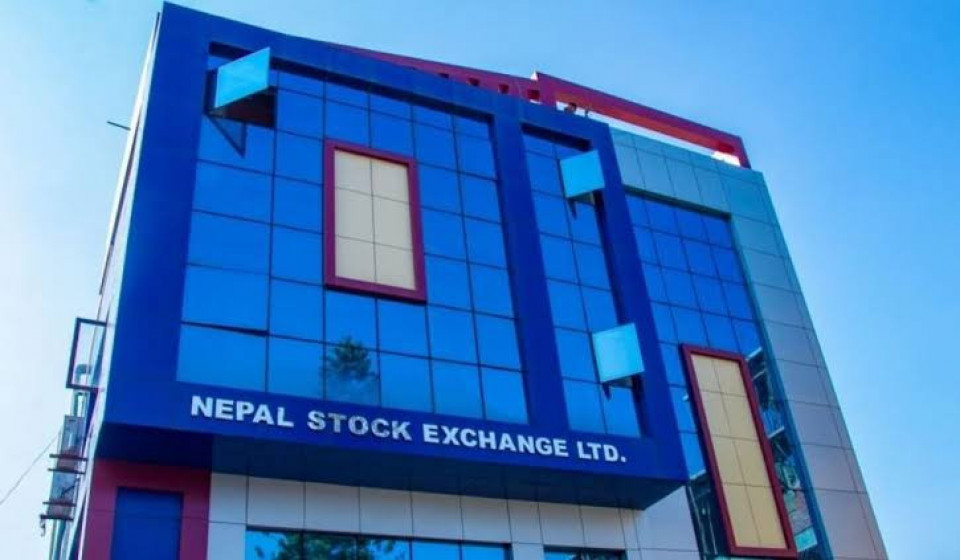

काठमाडौं। ब्रोकर कम्पनीहरूको कारोबार व्यवस्थापन प्रणाली (टीएमएस)मा आएको समस्याका कारण सोमबार नियमित सेयर कारोबार नै बन्द गर्नुपर्ने अवस्था सिर्जना भएपछि नेपाल स्टक एक्सचेन्ज (नेप्से)को नियामकीय तथा प्राविधिक भूमिकामाथि गम्भीर प्रश्न उठेको छ।
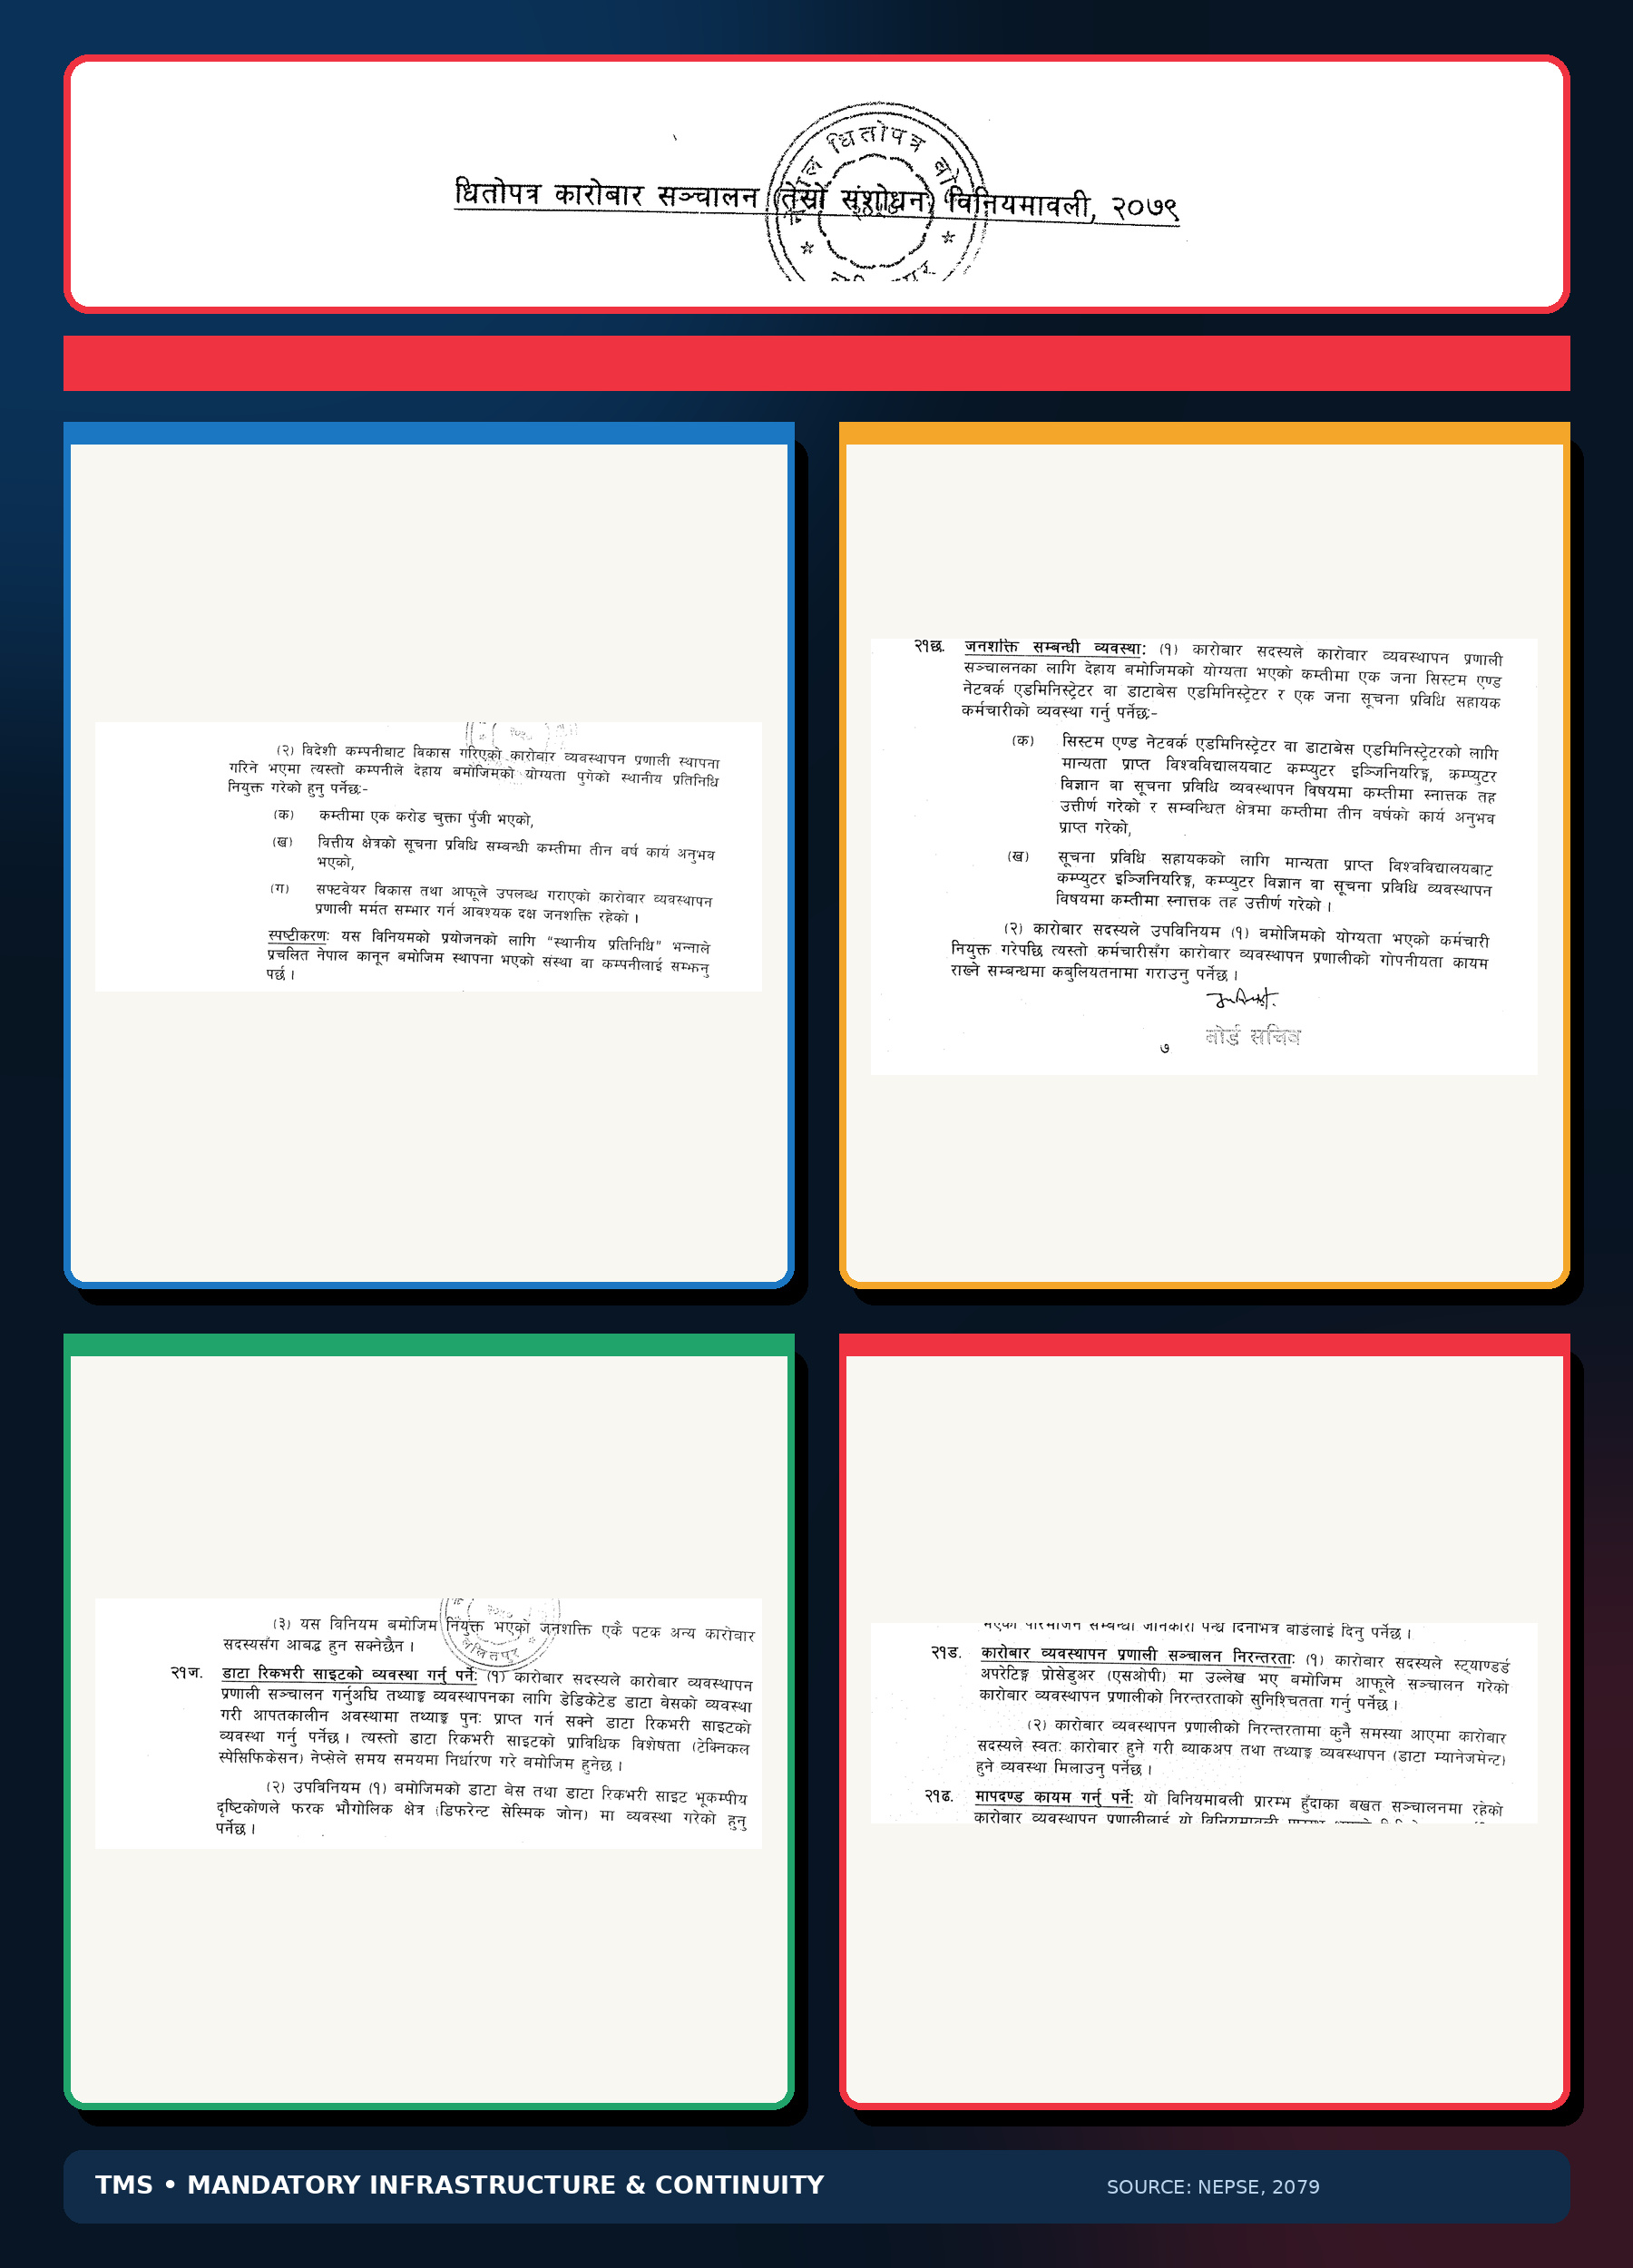
धितोपत्र कारोबार सञ्चालन विनियमावलीको तेस्रो संशोधन, २०७९ ले ब्रोकर कम्पनीलाई टीएमएस सञ्चालन गर्न दिनुअघि पूरा गर्नुपर्ने पूर्वाधार, सुरक्षा, परीक्षण, ब्याकअप, डेटा रिकभरी, जनशक्ति र निरन्तर सञ्चालनसम्बन्धी व्यवस्था स्पष्ट रूपमा तोकेको छ।
तर, कथित साइबर वा रेन्समवेयर आक्रमणको प्रयासपछि ठूलो संख्याका ब्रोकरको टीएमएस अवरुद्ध हुनु र त्यसको जोखिम देखाउँदै नेप्सेले सम्पूर्ण बजार बन्द गर्नुले विनियमावलीमा तोकिएका मापदण्ड वास्तवमै पालना भएका थिए कि थिएनन् भन्ने गम्भीर प्रश्न जन्माएको हो।
यदि ब्रोकर कम्पनीहरूले विनियमावलीअनुसारका सबै पूर्वाधार, सुरक्षा संयन्त्र र वैकल्पिक व्यवस्था तयार गरेका थिए भने एउटै घटनाले ७२ ब्रोकरको प्रणाली किन अवरुद्ध भयो? समस्या ब्रोकरको पूर्वाधारमा थियो भने त्यसलाई निरीक्षण र परीक्षण गरी सञ्चालन अनुमति दिने नेप्सेले के हेरेको थियो ?
अब प्रश्न समस्या कसरी आयो भन्नेमा मात्र सीमित छैन। नियमअनुसार पूर्वाधार नबनाई टीएमएस सञ्चालन गर्न दिइएको थियो कि बनेका पूर्वाधारको नियमित अनुगमन भएन भन्ने विषयमा समेत छानबिन आवश्यक देखिएको छ।

अनुमति दिनुअघि स्थलगत निरीक्षण गर्नुपर्ने व्यवस्था
विनियमावलीको दफा २१ग अनुसार टीएमएस स्थापना गर्न चाहने कारोबार सदस्यले नेप्सेमा विस्तृत विवरणसहित आवेदन दिनुपर्छ। आवेदनसँग प्रणाली तथा नेटवर्क पूर्वाधारको अवधारणाचित्र, प्राविधिक जनशक्तिको विवरण, जोखिम व्यवस्थापन योजना, डेटा सेन्टर, फेलओभर तथा डेटा रिकभरी साइट व्यवस्थापन योजना पेस गर्नुपर्ने स्पष्ट व्यवस्था छ।
यसै दफाअन्तर्गत आवेदकले प्रणाली विकास वा आपूर्ति गर्ने कम्पनीको विस्तृत विवरण, सम्झौताको प्रतिलिपि, फायरवालसम्बन्धी विवरण, प्रणाली जडानसँग सम्बन्धित आईपी एड्रेस तथा अन्य प्राविधिक विवरणसमेत नेप्सेलाई बुझाउनुपर्छ।
आवेदन प्राप्त भएपछि नेप्सेले सम्बन्धित पूर्वाधार तयार भए–नभएको स्थलगत निरीक्षण तथा जाँचबुझ गर्नुपर्ने व्यवस्था पनि विनियमावलीमा छ।
निरीक्षणका क्रममा आवश्यक पूर्वाधार पूरा भएको देखिएपछि मात्र नेप्सेले कारोबार सदस्यलाई आफ्नो सञ्चालनमा ल्याएको टीएमएस स्थापना गरी सञ्चालनयोग्य बनाउन अनुमति दिनुपर्ने हुन्छ। पूर्वाधार तयार गर्ने, तेस्रो पक्षीय सफ्टवेयर जडान गर्नेलगायत सम्पूर्ण जिम्मेवारी सम्बन्धित कारोबार सदस्यको हुने व्यवस्था छ।
यसले टीएमएस सञ्चालनको अनुमति सामान्य औपचारिकताका आधारमा नभई प्राविधिक परीक्षण र स्थलगत निरीक्षणपछि मात्र दिइनुपर्ने देखाउँछ।
अहिलेको घटनाले नेप्सेले अनुमति दिनुअघि साँच्चिकै स्थलगत निरीक्षण गरेको थियो कि कागजी विवरणकै आधारमा अनुमति बाँडेको थियो भन्ने प्रश्न उठाएको छ।
डेटा सेन्टरसँगै छुट्टै रिकभरी साइट अनिवार्य
विनियमावलीको दफा २१ज ले कारोबार सदस्यले कारोबार व्यवस्थापन प्रणाली सञ्चालन गर्न डेडिकेटेड डेटा बेसको व्यवस्था गर्नुपर्ने उल्लेख गरेको छ।
सिस्टम सञ्चालनका क्रममा तथ्यांक गुमेमा त्यसलाई आपत्कालीन अवस्थामा पुनः प्राप्त गर्न सकिने गरी डेटा रिकभरी साइटको व्यवस्था गर्नुपर्ने स्पष्ट प्रावधान छ। मुख्य डेटा बेस र डेटा रिकभरी साइट भौगोलिक दृष्टिकोणले फरक क्षेत्रमा राखिनुपर्ने व्यवस्था पनि विनियमावलीले गरेको छ।
यो व्यवस्था मुख्य प्रणालीमा समस्या आउँदा वैकल्पिक स्थानबाट सेवा पुनःस्थापना गर्न सकियोस् भनेर गरिएको हो।
तर, एउटा डेटा सेन्टर वा साझा पूर्वाधारमा आएको समस्याकै कारण एकैपटक ठूलो संख्याका ब्रोकरको टीएमएस प्रभावित भयो भने फरक भौगोलिक क्षेत्रमा राखिनुपर्ने डेटा रिकभरी साइट कहाँ थियो? त्यो सञ्चालनयोग्य अवस्थामा थियो कि थिएन? विपद्का बेला त्यसबाट सेवा किन पुनःस्थापना गर्न सकिएन?
यी प्रश्नको जवाफ नेप्से र सम्बन्धित ब्रोकर कम्पनीहरूले दिनुपर्ने देखिएको छ।
प्रणाली परीक्षण नगरी सञ्चालन गर्न पाइँदैन
दफा २१ङ अनुसार नेप्सेसँग आबद्ध टीएमएसलाई कम्तीमा तीन दिन परीक्षणका रूपमा सञ्चालन गर्नुपर्ने व्यवस्था छ। परीक्षणका क्रममा कुनै त्रुटि नदेखिएपछि मात्रै सूचना–प्रविधि प्रणाली सम्परीक्षण गर्ने सेवाप्रदायक संस्था वा विज्ञमार्फत प्रणालीको सम्परीक्षण तथा प्रमाणीकरण गराएर सञ्चालनमा ल्याउनुपर्ने हुन्छ।
परीक्षणका क्रममा प्रणालीमा त्रुटि भेटिए त्यसलाई सच्याएर पुनः परीक्षण गर्नुपर्ने स्पष्ट व्यवस्था छ।
यसको अर्थ, टीएमएस प्रयोगमा ल्याउनुअघि प्रणालीको क्षमता, सुरक्षा, कारोबार प्रवाह, नेटवर्क सम्पर्क र जोखिम व्यवस्थापन संयन्त्र परीक्षण तथा प्रमाणीकरण भएको हुनुपर्छ।
सञ्चालनमा आएको प्रणाली सामान्य साइबर जोखिमकै कारण पूर्ण रूपमा अवरुद्ध हुन्छ भने प्रारम्भिक परीक्षण र प्रमाणीकरणको गुणस्तरमाथि स्वाभाविक रूपमा प्रश्न उठ्छ। परीक्षण कसले गर्यो, के–के परीक्षण गरियो र त्यस्तो परीक्षणको प्रतिवेदन कहाँ छ भन्ने विवरण सार्वजनिक गरिनुपर्ने मागसमेत उठेको छ।
प्रणालीको निरन्तरता सुनिश्चित गर्नैपर्ने
विनियमावलीको दफा २१ढ ले कारोबार सदस्यले स्ट्यान्डर्ड अपरेटिङ प्रोसिड्योर (एसओपी) मा उल्लेख भएअनुसार टीएमएसको निरन्तरता सुनिश्चित गर्नुपर्ने व्यवस्था गरेको छ।
कारोबार प्रणालीको निरन्तरतामा समस्या आए कारोबार सदस्यले स्वतः कारोबार हुन सक्ने गरी ब्याकअप तथा डेटा व्यवस्थापनको व्यवस्था मिलाउनुपर्ने प्रावधान छ।
यस व्यवस्थाको उद्देश्य मूल प्रणालीमा समस्या आए पनि बजारको कारोबार सकेसम्म अवरुद्ध नहोस् भन्ने हो। तर सोमबार ठूलो संख्याका ब्रोकरको सेवा प्रभावित भएपछि पूरै बजार बन्द गर्नुपरेको घटनाले एसओपी, ब्याकअप र प्रणालीगत निरन्तरताको व्यवस्था कागजमै सीमित रहेको आशंका जन्माएको छ।
यदि वैकल्पिक प्रणाली र ब्याकअप तयारीमै थिए भने तिनलाई तत्काल सञ्चालनमा किन ल्याइएन? यदि थिएनन् भने नेप्सेले त्यस्ता ब्रोकरलाई टीएमएस सञ्चालनको अनुमति किन दियो?
सुरक्षा मापदण्ड लागू गर्ने जिम्मेवारी कसको?
विनियमावलीको दफा २१झ ले टीएमएस स्थापनाका लागि आवश्यक पूर्वाधार व्यवस्था गर्ने जिम्मेवारी सम्बन्धित कारोबार सदस्यको हुने स्पष्ट पारेको छ।
कारोबार सदस्यले प्रणाली प्रयोग गर्दा गोपनीयता र सुरक्षासम्बन्धी आवश्यक सतर्कता अपनाउनुपर्ने हुन्छ। नेप्सेले प्रणालीका विशेषता, सुरक्षा मापदण्ड र डेटा सुरक्षाका लागि समय–समयमा आवश्यक मापदण्ड तोक्न सक्ने तथा त्यसलाई पालना गरी प्रणाली सञ्चालन गर्नु कारोबार सदस्यको जिम्मेवारी हुने व्यवस्था छ।
कारोबार सदस्यले टीएमएस सञ्चालनसम्बन्धी एसओपी बनाएर लागू गर्नुपर्ने प्रावधान पनि विनियमावलीमा छ।
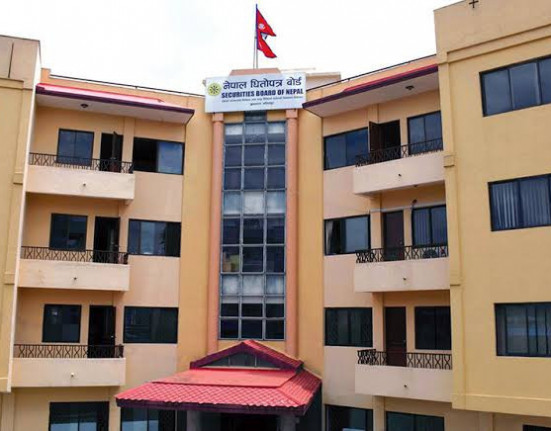
यस आधारमा ब्रोकरहरूले आवश्यक सुरक्षा संयन्त्र, एसओपी, ब्याकअप र डेटा रिकभरी व्यवस्था नगरेको पाइए उनीहरू प्रत्यक्ष रूपमा जिम्मेवार हुनेछन्। तर ती सबै पूर्वाधार निरीक्षण र जाँच गरेर सञ्चालन अनुमति दिने तथा समय–समयमा मापदण्ड तोक्ने निकाय नेप्से भएकाले उसले पनि जिम्मेवारीबाट उन्मुक्ति पाउन सक्दैन।
वर्षमा दुईपटक आईटी अडिट गर्नुपर्ने
विनियमावलीको दफा २१ठ मा कारोबार सदस्यले आफूले प्रयोगमा ल्याएको सूचना–प्रविधि प्रणाली नेप्सेले निर्धारण गरेको मापदण्डअनुसार भए–नभएको सम्बन्धमा कम्तीमा वर्षमा दुईपटक सम्परीक्षण गराउनुपर्ने व्यवस्था छ।
सम्परीक्षणको प्रतिवेदन नेप्से र नेपाल धितोपत्र बोर्डमा पेस गर्नुपर्ने प्रावधान छ।
यस व्यवस्थाअनुसार प्रभावित ब्रोकरहरूले पछिल्लो आईटी अडिट कहिले गराएका थिए, अडिटमा कस्ता कमजोरी देखिएका थिए र सुधारका लागि के निर्देशन दिइएको थियो भन्ने विषय सार्वजनिक हुनुपर्छ।
यदि अडिट प्रतिवेदनमा जोखिम औँल्याइएको थियो तर सुधार भएन भने त्यसको जिम्मेवारी सम्बन्धित ब्रोकर र अनुगमन गर्ने निकायले लिनुपर्छ। प्रतिवेदनमा कुनै समस्या नदेखिएको हो भने अडिटको गुणस्तर र विश्वसनीयतामाथि नै प्रश्न उठ्नेछ।
क्षमता पनि तोकिएको छ, तर संकटमा प्रणाली असफल
विनियमावलीले प्रत्येक टीएमएसमा एक दिनमा कम्तीमा पाँच लाख आदेश व्यवस्थापन गर्न सक्ने क्षमता हुनुपर्ने व्यवस्था गरेको छ। आवश्यकता अनुसार यस्तो क्षमता बढाउन सकिने प्रावधानसमेत राखिएको छ।
प्रणाली नेपालभित्र वा विदेशको कम्तीमा एउटा स्टक एक्सचेन्जमा आबद्ध र कम्तीमा १० वटा कारोबार सदस्य वा स्टक ब्रोकरले प्रयोग गरिरहेको हुनुपर्ने व्यवस्था पनि छ।
यी प्रावधानले टीएमएस कुनै सामान्य सफ्टवेयर नभई परीक्षण गरिएको, सुरक्षित, उच्च क्षमतायुक्त र निरन्तर सञ्चालन हुन सक्ने प्रणाली हुनुपर्ने स्पष्ट गर्छन्।
तर वास्तविक संकट आउँदा प्रणाली नै ठप्प हुने र सम्पूर्ण बजार बन्द गर्नुपर्ने अवस्था देखिएपछि कागजमा उल्लेख गरिएका मापदण्ड व्यवहारमा लागू भए कि भएनन् भन्ने गम्भीर प्रश्न खडा भएको छ।
नेप्सेको प्राविधिक स्वीकृति प्रक्रियामाथि छानबिन आवश्यक
विनियमावलीअनुसार नेप्सेले आवेदनमाथि निरीक्षण र जाँचबुझ गर्नुपर्ने, पूर्वाधार पूरा भएपछि मात्रै प्रणालीलाई एपीआई उपलब्ध गराएर आफ्नो कारोबार परीक्षण प्रणालीमा आबद्ध गराउनुपर्ने तथा सम्झौता नभएसम्म एपीआई नदिनुपर्ने व्यवस्था छ।
यसबाट प्रत्येक टीएमएसको प्राविधिक योग्यता र सञ्चालन तयारीको अन्तिम परीक्षण गर्ने प्रमुख निकाय नेप्से नै रहेको देखिन्छ।
त्यसैले अहिलेको घटनामा ब्रोकर र डेटा सेन्टरलाई मात्र दोष दिएर नेप्से उम्किन मिल्दैन। कारोबार प्रणाली सञ्चालन अनुमति दिँदा कुन ब्रोकरको कुन पूर्वाधार निरीक्षण गरिएको थियो, कसले निरीक्षण गरेको थियो, के प्रतिवेदन तयार भएको थियो र कमजोरी भेटिएपछि के कारबाही गरियो भन्ने विषय सार्वजनिक हुनुपर्छ।
छानबिनका लागि सुरक्षित गर्नुपर्ने सात प्रमाण
घटनाको स्वतन्त्र प्राविधिक छानबिन गर्दा कम्तीमा यी विवरण तत्काल सुरक्षित गर्नुपर्ने देखिन्छः
-प्रभावित ब्रोकरहरूको टीएमएस सञ्चालन अनुमति र नेप्सेको स्थलगत निरीक्षण प्रतिवेदन
-पछिल्ला दुई आईटी अडिट तथा धितोपत्र बोर्डमा बुझाइएका प्रतिवेदन
-डेटा सेन्टर, फेलओभर र भौगोलिक रूपमा फरक स्थानको डेटा रिकभरी साइटको विवरण
-घटना भएको समयका फायरवाल, सर्भर, नेटवर्क र प्रयोगकर्ता गतिविधिका लग
-प्रत्येक ब्रोकरको एसओपी तथा व्यवसाय निरन्तरता योजना
-प्रणाली परीक्षण, सम्परीक्षण र प्रमाणीकरणसम्बन्धी प्रतिवेदन
-समस्या सुरु भएको समयदेखि बजार बन्द गर्ने निर्णयसम्मको घटनाक्रम र जिम्मेवार अधिकारीहरूको विवरण
समस्या रेन्समवेयर मात्र होइन, नियामकीय असफलता पनि हुनसक्छ
यो घटनालाई ‘रेन्समवेयरको आक्रमण’ वा ‘डेटा सेन्टरको प्राविधिक समस्या’ भनेर मात्र टुंग्याउन मिल्ने अवस्था छैन। विनियमावलीले कल्पना गरेका सुरक्षा, ब्याकअप, रिकभरी, परीक्षण र निरन्तरताका संयन्त्र प्रभावकारी थिए भने एउटा घटनाले यति ठूलो संख्याका ब्रोकरलाई एकैपटक निष्क्रिय बनाउनु हुँदैनथ्यो।
यसले नियम बनाउने तर कार्यान्वयन र अनुगमन नगर्ने नेप्सेको पुरानै प्रवृत्तिलाई उजागर गरेको छ। हचुवाका भरमा अनुमति दिइएको हो, कागजी पूर्वाधारलाई मान्यता दिइएको हो वा नियमित अनुगमनमा लापरबाही भएको हो—अब यसको निष्पक्ष छानबिन हुनैपर्छ।
लाखौँ लगानीकर्ताको सम्पत्ति र संवेदनशील विवरण जोडिएको प्रणालीमा भएको कमजोरी सामान्य प्राविधिक त्रुटि होइन। यो मुलुकको पुँजीबजारको विश्वसनीयता र संस्थागत क्षमतामाथिकै प्रश्न हो।


प्रतिक्रिया
0 प्रतिक्रियाअहिलेसम्म कुनै प्रतिक्रिया छैन। पहिलो प्रतिक्रिया तपाईंको हुन सक्छ।