
काठमाडौं। नेपालको सेयर कारोबार प्रणालीमा देखिएको गम्भीर समस्याको मुख्य कारण डेटा हब प्रालिको पूर्वाधारमा भएको ‘रेन्समवेयर’ आक्रमण रहेको औपचारिक रूपमा पुष्टि भएको छ।
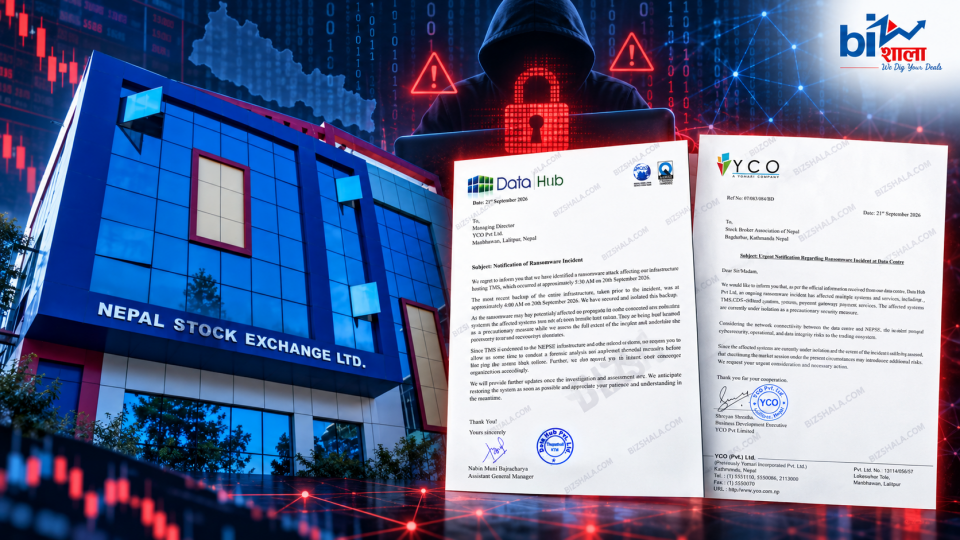
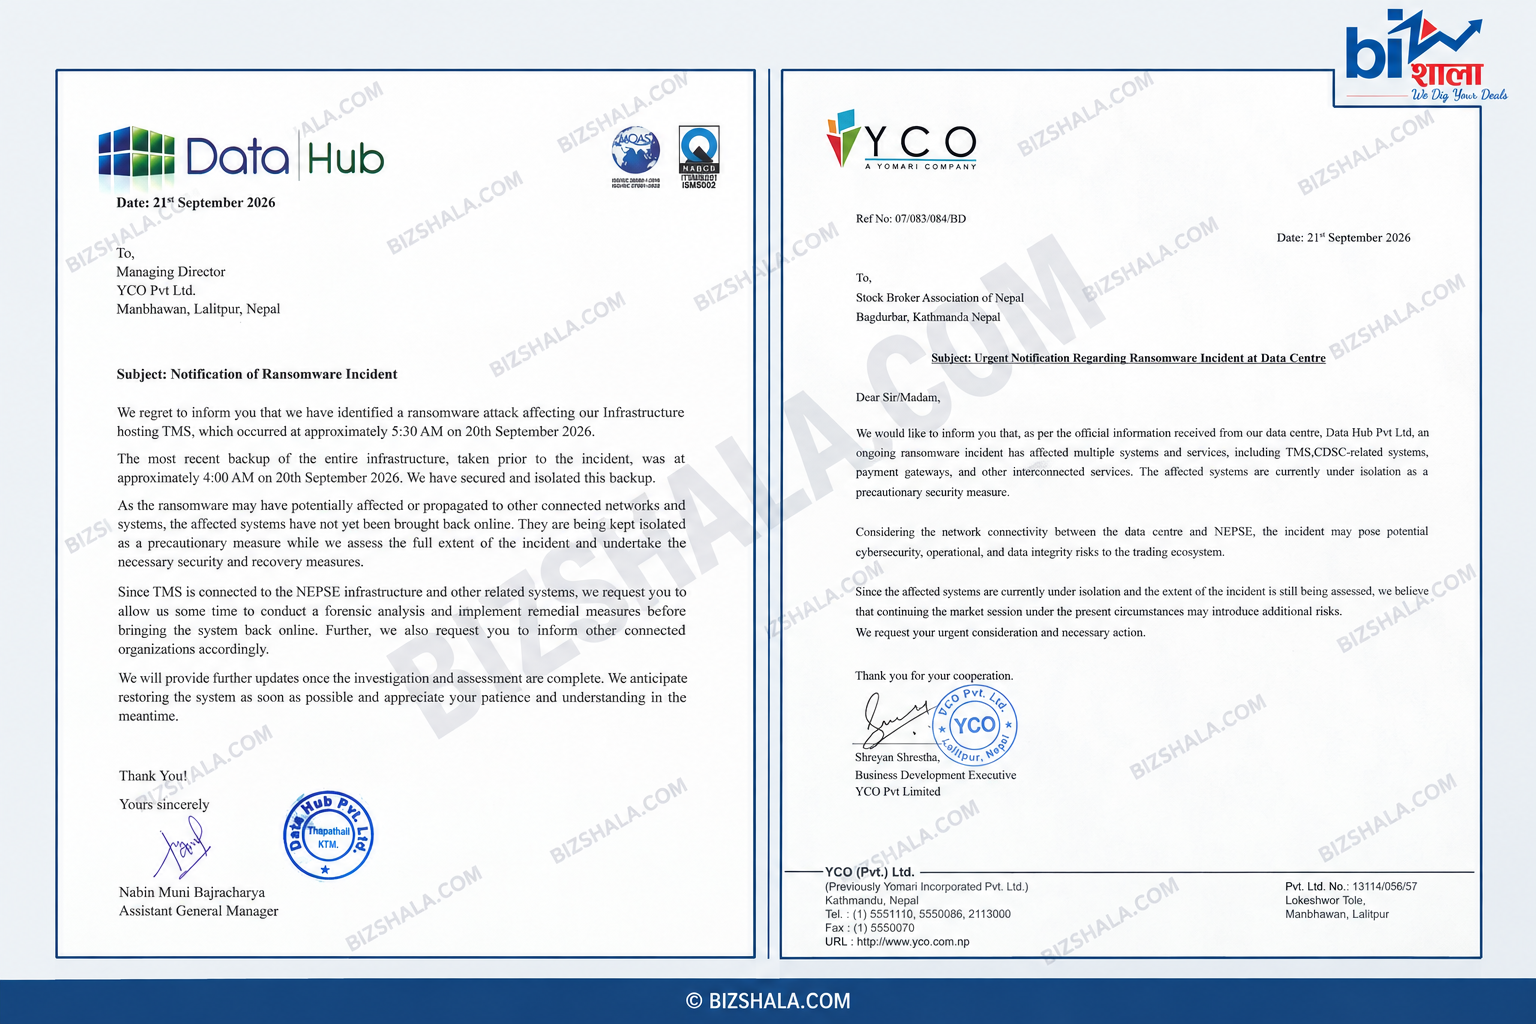
स्टक ब्रोकरहरूले प्रयोग गर्ने कारोबार व्यवस्थापन प्रणाली (टीएमएस) होस्ट गरिएको पूर्वाधारमा असोज ४ गते बिहान करिब ५ः३० बजे रेन्समवेयर आक्रमण भएको डेटा हबले नेप्सेको टीएमएस भेन्डर कम्पनी वाइको प्रालिलाई पठाएको पत्रमा स्वीकार गरेको छ।
डेटा हबका सहायक महाप्रबन्धक नबिनमुनि बज्राचार्यले असोज ५ गते वाइकोलाई पठाएको पत्रअनुसार आक्रमण हुनुभन्दा करिब डेढ घण्टाअघि अर्थात् असोज ४ गते बिहान ४ बजेसम्मको सम्पूर्ण पूर्वाधारको पछिल्लो ब्याकअप सुरक्षित छ। कम्पनीले उक्त ब्याकअपलाई सुरक्षित गरी अन्य प्रणालीबाट अलग राखिएको जनाएको छ।
तर, रेन्समवेयर अन्य जोडिएका नेटवर्क तथा प्रणालीमा समेत फैलिएको हुन सक्ने आशंकामा प्रभावित प्रणाली तत्काल अनलाइन नगरिएको पत्रमा उल्लेख छ। डेटा हबले घटनाको पूर्ण प्रभाव मूल्यांकन गर्न, फरेन्सिक अनुसन्धान गर्न तथा आवश्यक सुरक्षा र पुनःस्थापना प्रक्रिया पूरा गर्न समय मागेको छ।
टीएमएस नेप्सेको पूर्वाधारसहित अन्य सम्बन्धित प्रणालीसँग जोडिएकाले पर्याप्त प्राविधिक परीक्षण नगरी अनलाइन ल्याउँदा जोखिम थप फैलिन सक्ने डेटा हबको निष्कर्ष छ। कम्पनीले वाइकोलाई टीएमएससँग जोडिएका अन्य संस्थालाई समेत घटनाबारे जानकारी गराउन आग्रह गरेको छ।

टीएमएस मात्रै होइन, सीडीएससी र पेमेन्ट गेटवेसमेत प्रभावित
डेटा हबबाट औपचारिक जानकारी पाएलगत्तै वाइकोले स्टक ब्रोकर एसोसिएसन अफ नेपाललाई अत्यावश्यक सूचना पठाउँदै घटनाको जोखिम टीएमएसमा मात्र सीमित नरहेको जनाएको छ।
वाइकोका अनुसार डेटा हबमा जारी रेन्समवेयर घटनाले टीएमएस, सीडीएससीसँग सम्बन्धित प्रणाली, पेमेन्ट गेटवे तथा अन्य अन्तरसम्बन्धित सेवाहरूलाई समेत प्रभावित गरेको छ। सावधानीस्वरूप प्रभावित प्रणालीहरूलाई अहिले अन्य नेटवर्कबाट अलग राखिएको छ।
डेटा सेन्टर र नेप्सेबीच प्रत्यक्ष नेटवर्क कनेक्टिभिटी रहेका कारण यो घटनाले समग्र कारोबार प्रणालीमा साइबर सुरक्षा, सञ्चालन तथा तथ्यांकको अखण्डतासम्बन्धी जोखिम निम्त्याउन सक्ने वाइकोले चेतावनी दिएको छ।
वाइकोले घटनाको वास्तविक क्षति र दायरा अझै मूल्यांकनकै क्रममा रहेकाले अहिलेको अवस्थामा बजार सञ्चालन गर्दा थप जोखिम सिर्जना हुन सक्ने स्पष्ट पारेको छ। उसले स्टक ब्रोकर एसोसिएसन तथा सम्बन्धित निकायलाई तत्काल आवश्यक निर्णय लिन आग्रह गरेको छ।
कारोबार रोक्नुको भित्री कारण खुल्यो
दुवै कम्पनीका पत्रले सोमबार नियमित सेयर कारोबार सञ्चालन हुन नसक्नुको भित्री कारण सामान्य प्राविधिक समस्या नभई गम्भीर साइबर हमला भएको देखाएका छन्।
डेटा हबले आक्रमण भएको समय, सुरक्षित ब्याकअप र फरेन्सिक अनुसन्धान आवश्यक रहेको खुलाएको छ भने वाइकोले यसको प्रभाव टीएमएसबाट फैलिँदै सीडीएससी, पेमेन्ट गेटवे तथा नेप्सेसँग जोडिएको समग्र कारोबार इकोसिस्टमसम्म पुग्न सक्ने जोखिम औँल्याएको छ।
यद्यपि, अहिलेसम्म लगानीकर्ताको व्यक्तिगत विवरण चोरी भएको, तथ्यांक नष्ट भएको वा ह्याकरले कुनै विवरण बाहिर लगेको औपचारिक पुष्टि भएको छैन। पत्रहरूमा सम्भावित संक्रमण, सञ्चालन अवरोध र तथ्यांकको अखण्डतामाथिको जोखिमबारे मात्र उल्लेख छ।
घटनाको पूर्ण फरेन्सिक प्रतिवेदन सार्वजनिक नभएसम्म आक्रमणको वास्तविक दायरा, प्रभावित सर्भरको संख्या, तथ्यांकमा पुगेको क्षति तथा प्रणाली पुनः सञ्चालन हुने निश्चित समय खुल्न बाँकी छ। लाखौँ लगानीकर्ताको कारोबार र संवेदनशील विवरण जोडिएको प्रणालीमा भएको यो हमलाले नेपालको पुँजीबजारको साइबर सुरक्षा, ब्याकअप संरचना र विपद् पुनःस्थापना क्षमतामाथि गम्भीर प्रश्न खडा गरेको छ।


प्रतिक्रिया
0 प्रतिक्रियाअहिलेसम्म कुनै प्रतिक्रिया छैन। पहिलो प्रतिक्रिया तपाईंको हुन सक्छ।